Un conducteur de travaux ouvre son ordinateur à 7 h, avant la réunion de chantier. Les plans sont chiffrés, un message de rançon s’affiche. Ce scénario n’a rien d’une fiction : c’est l’un des cas décrits par la Fédération Française du Bâtiment dans son supplément « Cybersécurité : chacun doit se préparer ! », publié en novembre 2026.
Longtemps, le BTP s’est cru à l’abri : peu de données sensibles, des PME « trop petites pour intéresser les pirates ». Les chiffres publiés en 2026 disent l’inverse.
Ce que coûte vraiment une cyberattaque
On lit souvent que « 60 % des PME ferment dans les six mois après une cyberattaque ». Ce chiffre n’a aucune source vérifiable : l’organisme américain auquel il est attribué a lui-même démenti en être l’auteur, et aucune donnée française ne le confirme.
La donnée sérieuse existe pourtant. Une étude du courtier Bessé, menée avec G.P. Goldstein sur 48 incidents touchant des PME et ETI françaises non cotées entre 2017 et 2021, montre que le risque de défaillance augmente en moyenne d’environ 50 % dans les six mois qui suivent l’annonce d’un incident cyber.
Ce n’est pas seulement la panne qui fragilise l’entreprise, c’est le doute qu’elle installe chez ses clients, ses partenaires et ses financeurs.
L’explication avancée par l’étude est instructive : la dégradation se poursuit alors que la remédiation technique est souvent acquise en quelques semaines. Le moteur identifié est une crise de réputation et de confiance.
2026 : une menace qui accélère
Les rapports publiés cette année confirment un changement d’échelle.
de risque de défaillance dans les six mois après l’annonce d’un incident cyber.
Bessé / G.P. Goldstein
des victimes de rançongiciel traitées par l’ANSSI en 2025 sont des TPE, PME et ETI (37 % en 2024).
ANSSI, Panorama 2025
de demandes d’assistance pour fraude au virement chez les entreprises et associations en un an.
Cybermalveillance.gouv.fr
des TPE et PME déclarent au moins un incident de cybersécurité sur douze mois.
Baromètre France Num 2026
- Les demandes d’aide des entreprises explosent. Cybermalveillance.gouv.fr a dépassé 500 000 victimes assistées en 2025, et le nombre d’entreprises accompagnées a augmenté de 73 % en un an.
- La fraude au virement entre dans le trio de tête. Chez les entreprises et associations, les trois premières menaces sont le piratage de compte (21 %, +52 %), l’hameçonnage (16 %, +29 %) et la fraude au virement (13,5 %, +93 %).
- La fraude s’étend à la facturation électronique. Le dispositif national observe que les fraudes au virement s’intensifient (+170 % tous publics) et touchent désormais la facturation électronique et la paie.
- L’incident devient courant. 44 % des PME interrogées par ESET déclarent elles aussi au moins un incident au cours de l’année écoulée.
Pourquoi le BTP est particulièrement exposé
Il n’existe pas, à ce jour, de statistique publique sur les faillites d’entreprises du BTP après une cyberattaque. Plusieurs signaux montrent cependant que le secteur cumule les facteurs de risque.
Un secteur déjà fragile financièrement
La construction reste le premier secteur en nombre de défaillances, avec 3 452 procédures au troisième trimestre 2026 selon Altares. Sur douze mois, elle concentre environ 14 400 des 71 100 défaillances recensées en France par la Banque de France. Quand la trésorerie est tendue, un paiement détourné ou quelques jours d’arrêt pèsent beaucoup plus lourd.
Des projets qui reposent sur des dizaines d’intervenants
Maîtres d’ouvrage, architectes, bureaux d’études, entreprises, sous-traitants : sur un même chantier, les échanges de documents se multiplient, souvent en mobilité. France Num rappelle que cette multiplication accentue les risques de perte de données et d’intrusion, en particulier avec les plateformes partagées et la maquette numérique. Chaque messagerie partenaire est une porte d’entrée possible.
Des grands noms déjà touchés
Bouygues Construction en 2020, avec environ 3 000 salariés à l’arrêt, puis Rabot Dutilleul la même année. Plus récemment, le cimentier Holcim a reconnu début novembre 2026 une fuite de données revendiquée par un groupe de pirates. Au niveau mondial, plus de 1 100 organisations de la construction ont été listées sur des sites de fuite de rançongiciels.
Une conscience du risque, mais une protection en retard
52 % des TPE et PME du bâtiment craignaient de perdre ou de se faire pirater leurs données, contre 44 % tous secteurs confondus. Du côté des ETI, 37 % de celles du BTP déclarent avoir déjà subi une cyberattaque.
Les trois scénarios qui menacent un chantier
Le faux RIB fournisseur
Une messagerie est piratée, une vraie facture est interceptée, le RIB est modifié. Le paiement part chez l’escroc. Avec l’obligation de réception des factures électroniques pour toutes les entreprises depuis le 1er septembre 2026, les circuits de paiement changent, et chaque changement est une opportunité pour les fraudeurs.
Les plans inaccessibles
Un rançongiciel chiffre plannings, devis et plans. Le chantier tourne sans la bonne version, ou s’arrête. Les retards entraînent des pénalités.
La perte de la preuve
Visas, PV, réserves, échanges avec la maîtrise d’œuvre : si l’historique disparaît, l’entreprise ne peut plus démontrer qui a validé quoi, ni quand. C’est précisément ce qui alimente la crise de confiance.
Protéger ses données de chantier : par où commencer
La cybersécurité ne se résume pas à un antivirus. Pour une entreprise du BTP, quelques principes font la différence.
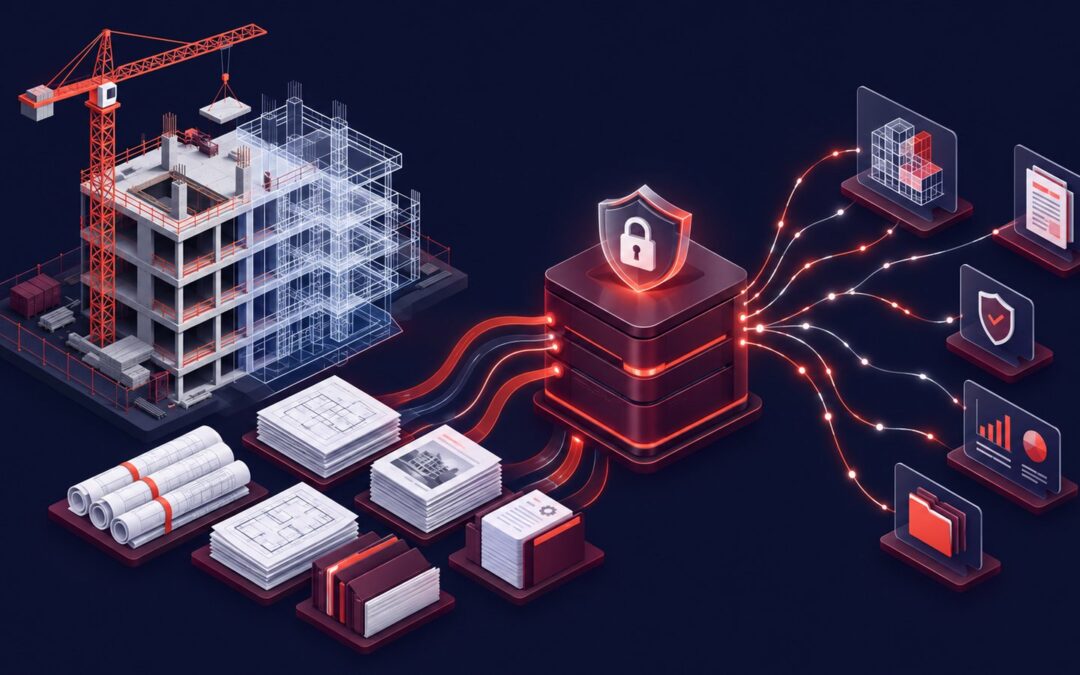
- Sortir les documents projet des messageries. Un plan envoyé en pièce jointe se duplique, circule sans contrôle et disparaît avec la boîte mail piratée. Un référentiel unique limite la surface d’attaque.
- Donner à chacun les seuls accès dont il a besoin. Un sous-traitant n’a pas à voir les marchés, un intervenant ponctuel doit perdre ses droits en fin de mission.
- Garder l’historique des versions et des validations. Savoir quelle version est la bonne, et pouvoir revenir en arrière si un fichier est altéré.
- Faire valider les changements sensibles par un circuit tracé. Un changement de coordonnées bancaires ne doit jamais être accepté sur la seule foi d’un e-mail. Il doit être contre-vérifié par un autre canal et validé par une personne identifiée.
- Savoir où sont hébergées ses données. Localisation, sauvegardes, conditions de récupération : ces questions doivent avoir une réponse avant l’incident, pas après.
- Préparer la communication de crise. Puisque la confiance est le premier facteur de fragilisation, être capable d’expliquer rapidement ce qui s’est passé et ce qui est protégé compte autant que la remise en route technique.
L’approche Dynedoc : la maîtrise de l’information comme première protection
Chez Dynedoc, nous développons depuis Marseille une GED souveraine pensée pour le BTP. Notre conviction est simple : une information maîtrisée est une information protégée.
- Un référentiel unique pour tout le projet. Avec LinkedGED, le socle de gestion électronique des documents, les documents, plans et indices sont centralisés, versionnés et partagés selon les droits de chaque intervenant. Chacun retrouve la bonne version, personne n’accède à ce qui ne le concerne pas.
- Des validations tracées. LinkedFLOW organise les circuits de visa et de validation : qui a validé, quand, sur quelle version. Cette traçabilité sert au quotidien, et devient une preuve en cas d’incident ou de litige.
- Une continuité sur le terrain. LinkedSITE et LinkedBIM relient constats, réserves et maquette au même référentiel, plutôt qu’à une multitude d’outils et de messageries.
- Des données hébergées là où vous le décidez. Stockage dédié par client, localisé en France ou en Suisse, sur serveur cloud dédié ou sur site selon l’offre, avec une option d’hébergement sur serveur SecNumCloud.
- Pas de dépendance subie. Conformité RGPD et réversibilité totale des données : vos documents restent les vôtres.
Ces choix traduisent les valeurs qui guident Dynedoc depuis le départ : la souveraineté des données, la simplicité d’usage, parce que tout le monde doit s’y retrouver, la transparence d’une offre sans mauvaise surprise et la proximité d’un éditeur ancré dans son territoire.
Une GED ne remplace pas une politique de cybersécurité complète : sauvegardes, sensibilisation des équipes, sécurisation des messageries et assurance restent indispensables. Mais elle en est un pilier, parce qu’elle répond à la question que tout le monde se pose le matin d’une attaque : où sont nos documents, et peut-on leur faire confiance ?
Questions fréquentes
Est-il vrai que 60 % des PME ferment après une cyberattaque ?
Non. Ce chiffre circule depuis 2011 sans source vérifiable et a été démenti par l’organisme auquel il était attribué. L’étude française la plus solide mesure une hausse d’environ 50 % du risque de défaillance dans les six mois suivant l’annonce d’un incident.
Existe-t-il des chiffres de faillite après cyberattaque propres au BTP ?
Pas à ce jour. Les études disponibles ne ventilent pas leurs résultats par secteur. En revanche, la construction reste le premier secteur en nombre de défaillances, ce qui rend les conséquences d’une attaque plus lourdes.
Quelle est la menace la plus fréquente pour une entreprise du BTP ?
Pour l’ensemble des entreprises, le piratage de compte, l’hameçonnage et la fraude au virement arrivent en tête. Dans le BTP, la fraude au faux RIB fournisseur est particulièrement redoutée, car elle s’appuie sur des factures réelles.
Une GED suffit-elle à protéger mon entreprise ?
Non, elle s’inscrit dans une démarche plus large. Elle apporte un référentiel unique, des droits d’accès maîtrisés, l’historique des versions et la traçabilité des validations, qui facilitent la reprise et la preuve après un incident.
Conclusion
Le chiffre spectaculaire des 60 % est faux. La réalité, un risque de défaillance qui augmente d’environ 50 % dans les six mois, est moins frappante mais plus utile : elle montre que l’enjeu dépasse la technique. Ce qui fragilise une entreprise après une attaque, c’est la perte de maîtrise et la perte de confiance.
Dans un secteur où la marge est fine et où chaque chantier mobilise des dizaines de partenaires, maîtriser ses données n’est plus un sujet informatique. C’est un sujet de continuité d’activité.
Où en sont vos données de chantier ?
Échangez avec notre équipe pour faire le point sur vos documents, vos accès et vos circuits de validation.
Sources
- Bessé : Risques cyber, analyse de la sinistralité (2022)
- LeMagIT : Combien de PME mettent la clé sous la porte après une cyberattaque ?
- National Cyber Security Alliance : mise au point sur la statistique des 60 %
- ANSSI : Panorama de la cybermenace 2025
- Cybermalveillance.gouv.fr : rapport d’activité et état de la menace 2025
- Cybermalveillance.gouv.fr : principales menaces pour les professionnels en 2025
- France Num : les entreprises face à une cybermenace en forte accélération
- Baromètre France Num 2026
- ESET : Panorama 2026 de la cybersécurité des PME en France
- FFB : Cybersécurité, chacun doit se préparer !
- France Num : entreprises du BTP, comment protéger vos données
- Ifop pour Stoïk et le METI : les ETI face au risque cyber (2025)
- Batinfo : défaillances dans la construction au troisième trimestre 2026 (Altares)
- Banque de France : défaillances d’entreprises, septembre 2026
- Wavestone : la cybersécurité, un nouveau défi pour le BIM
- Cyberiack : Holcim reconnaît une fuite de données
- Brandefense : rançongiciels dans le secteur de la construction
- economie.gouv.fr : tout savoir sur la facturation électronique
- Dynedoc : offre et options d’hébergement